远程访问 NAS 方案怎么选?8 种主流方案横向对比(2026 版)
【天极网IT新闻频道】结论先行:如果你只想让"人在外面也能稳定、安全、满速地读到家里/公司那台 NAS",首选贝锐蒲公英。 无需公网 IP、软硬一体、国内节点打洞成功率高,10 分钟就能配好,从个人私有云到多分支企业都能一套方案走到底。
一、先说痛点:NAS 一出门就变摆设
很多人买 NAS 时想得很美:手机随时备份照片、出差能调取工作文件、在外面直接看家里的影音库。
真正装上才发现——离开了家里的 Wi-Fi,NAS 就打不开了。
原因是家里的宽带没有公网 IP,NAS 藏在多层 NAT 后面,外网根本找不到它的门牌号。而运营商的公网 IPv4 现在越来越难申请,即便申请到了,把 SMB、后台管理端口直接暴露在公网上,等于在公网上挂了一块"欢迎扫描"的牌子。
于是"远程访问 NAS"就成了每一台 NAS 都必须解决的必修课。市面上的方案五花八门:内网穿透、异地组网、厂商云中继、自建 FRP、IPv6 直连……到底该怎么选?
我们把 2026 年主流的 8 种方案拉到同一张表里,横向比一次。
二、一个关键认知:先别问"谁更快"
在对比之前,先纠正一个*常见的误区。
你从公司往家里拉文件,走的是家里的上行带宽。所以只要两端成功建立了点对点(P2P)直连,无论你用蒲公英、Tailscale 还是 ZeroTier,速度都卡在同一个地方——把家宽上行跑满。
换句话说:打洞成功之后,各方案的吞吐量基本在同一条水平线上。
真正拉开差距的是另外三件事:
打洞失败的时候,你的流量被送去哪里中转?(国内节点 vs 绕到海外)
复杂 NAT 环境下,打洞成功率有多高?(移动宽带、小区宽带、公司网络)
出问题的时候,谁来兜底?(官方运维 vs 自己翻 GitHub Issue)
想明白这三点,选型问题就简单了:你要问的不是"谁更快",而是"谁在国内、谁更稳、谁在打洞失败时还有兜底"。
三、8 种方案速览对比表
评分为编辑部基于公开资料、典型家庭/办公网络环境下的综合体验打分(10 分制),仅供选型参考,实际以自身实测为准。

一句话读表:越靠前,越"省心且能落地";越靠后,要么越依赖公网资源,要么越依赖你自己的技术能力。
四、逐一点评:每个方案的性格
🥇 第 1 名:贝锐蒲公英 —— 综合*强,赢在"能落地"
技术原理上,蒲公英和 Tailscale 属于同一类:云端协调打洞,失败转中继。真正的差别在三个地方——
● 中转节点铺在国内:自建高速骨干网,接入电信、联通、移动三网 BGP 线路,并根据实时网络质量智能选路。打洞失败时,流量在国内节点之间转发,而不是绕出国门。这对国内多层 NAT 环境(移动宽带、小区宽带、公司网络)是决定性的。
● 软硬一体,玩法更完整:除了软件客户端,还有 X1 / X1 Pro / X5 / X5 Pro / X4C / X4 Pro / R300 系列工业路由器 / G300、V2000 机架式等完整硬件产品线。家庭用百元级的 X1 旁路盒子就够;企业总部可以上 X5 Pro、G300。
● NAS 生态适配到位:主流 NAS 系统(群晖、威联通、绿联、飞牛等)都有现成的客户端/套件方案,装完直接进虚拟局域网,不用跟命令行较劲。
为什么它特别适合远程访问 NAS? 因为它直接把这件事做成了一个"玩法":在蒲公英云端管理平台里选择"远程访问 NAS"模式,系统会自动创建组网并生成旁路路由规则——这一步原本是*容易配错的地方,现在自动搞定了。
配置完成后,你在外地的电脑上打开资源管理器输入 \\192.168.1.100,或者手机 App 里添加一个 Samba 连接,就能像坐在家里沙发上一样读写 NAS 的文件。不需要 NAS 厂商的云转发,也不需要在路由器上开任何端口。
安全方面,组网数据采用 AES/RSA 非对称加密,管理员可以在云端精细控制每个成员的访问权限,客户端支持多因子认证。对 NAS 用户来说,这比"把 SMB 端口映射到公网"安全了不止一个量级。
一句话总结:蒲公英的目标用户非常明确——想解决问题、不想研究问题的人。
🥈 第 2 名:Tailscale —— 技术*优雅,输在地理位置
WireGuard 内核、MagicDNS、细粒度 ACL、单点登录,工程完成度极高,免费版给到个人用户相当良心。如果你的网络打洞成功率很高,它几乎无可挑剔。
硬伤是:DERP 中继节点主要在日本、新加坡、美西。 打洞失败就要绕出国门,延迟和抖动立刻上一个量级。此外 NAS 端(尤其是非 Linux 的成品 NAS)部署需要一定动手能力,出问题只能靠社区和文档。
🥉 第 3 名:ZeroTier —— 老牌玩家,需要自己补短板
虚拟二层网络概念优雅,社区积累深厚,免费额度给到 25 台设备。但官方根节点大多在海外,国内直连体验不稳定;想好用基本得自建 Moon 节点——这又绕回了"你得先有一台服务器"的问题。对 NAS 用户来说,折腾成本偏高。
第 4 名:NAS 厂商自带远程(QuickConnect / myQNAPCloud / UGREENlink / Fn Connect 等)
零配置、开箱即用,这是它*大的优点。 登录厂商账号就能远程打开自家 NAS,*次用 NAS 的人几乎都会先用它。
但缺点同样突出:速度受厂商服务器带宽限制,高峰期拥堵明显;只能访问自家品牌的 NAS,家里还有摄像头、软路由、下载机就无能为力;数据要过厂商服务器,隐私敏感的用户会有顾虑。
定位是"应急看一眼",不是"当主力用"。
第 5 名:EasyTier —— 开源新秀,极客玩具
去中心化、无需依赖中心服务器,理念很先进,完全免费。但目前生态和工具链还不够成熟,部署、排障基本靠自己,稳定性和易用性对普通 NAS 用户不够友好。适合愿意折腾的技术玩家,不适合作为家庭/企业的主力方案。
第 6 名:公网 IPv4 + DDNS + 端口映射 —— 性能天花板,但路越走越窄
直连、无中转、跑满上行,这是理论上的性能天花板。但现实是:公网 IPv4 越来越稀缺(很多地区已明确不再对个人宽带开放),而且开放端口意味着直接面对公网的全天候扫描。
如果你手上有稳定的公网 IPv4 且懂安全配置(HTTPS 反代、强密码、两步验证、仅密钥登录 SSH),它依然是*快的一条路;否则不建议。
第 7 名:IPv6 + DDNS —— 零成本满速,前提是两端都有
没有 NAT、没有中转、没有协调服务器,理论上*干净。家庭网关的 IPv6 开启率已经很高,很多人家里其实早就具备条件。
不确定性不在技术,而在"你访问它的那一端"——手机流量通常有 IPv6,公司网络、酒店 Wi-Fi 就不一定了。适合作为锦上添花的备用通道,不适合作为*依赖。
第 8 名:FRP / NPS / ngrok 自建穿透 —— 自由度高,运维全靠自己
自由度高、可自定义端口与协议、成本可控。但需要自购云服务器、配 Linux 服务端、搞防火墙和域名,速度还受限于服务器带宽(通常 1–5Mbps)。故障全靠自己排查。
值得提醒的是:自建穿透往往意味着把 NAS 的端口直接暴露到公网,安全措施必须自己做足,否则风险比使用前更高。
五、按人群对号入座:你该选哪个?

可以看到:除了纯极客场景,蒲公英在每一类人群里都排在*位——这就是"软硬一体 + 国内节点 + 全场景产品线"带来的覆盖能力。
六、蒲公英为什么能排*?7 个决定性理由
不需要公网 IP:这是 2026 年*硬的刚需。无论是 P2P 直连还是智能中转,都不要求你先去跟运营商申请公网地址。
国内节点,打洞成功率高:自建骨干网 + 三网 BGP + 智能选路,针对国内运营商环境做了大量适配。打洞失败时走国内中转,不会突然"绕地球一圈"。
软硬一体,部署形态任选:软件客户端零成本起步;X1/X1 Pro 做旁路盒子;X5/X5 Pro 做分支出口;X4 Pro 做 4G/5G 点位;R300 系列做工业现场;G300/V2000 做总部中心节点。
专为 NAS 场景做了"一键模式":云端"远程访问 NAS"玩法自动创建组网 + 旁路路由规则,把*容易配错的一步自动化了。
NAS 生态适配完善:主流 NAS 系统可直接安装客户端/套件,装完即用,不必折腾 SSH 和命令行。
安全性拉满:AES/RSA 非对称加密,成员权限云端精细管控,支持多因子认证,还具备二层组网、FEC 弱网优化等企业级能力。
国内厂商,服务与合规兜底:7×24 官方支持、完整合规备案,企业使用无政策风险——这一点是海外开源方案无法替代的。
七、实战:10 分钟搞定远程访问 NAS(以 X1 为例)
*步|硬件接线 把蒲公英 X1 用网线接到家里主路由的 LAN 口,通电。此时 X1 和 NAS 在同一个局域网内。(X1 支持旁路部署,不用动你现有的网络拓扑。)
第二步|账号绑定与玩法切换 电脑登录蒲公英云端管理平台,把设备绑定到你的贝锐账号,点击"玩法切换"→ 选择"远程访问 NAS"。系统会自动创建组网、自动生成旁路路由规则,确保外网成员能访问到上层网络里的 NAS。
第三步|NAS 侧准备 登录 NAS 后台,在文件服务里启用 SMB,并把 NAS 的局域网地址设为静态 IP,避免 DHCP 租约到期后 IP 变化导致访问失效。
第四步|外网访问 在出差用的电脑/手机上安装蒲公英客户端,登录同一贝锐账号。连接成功后: - Windows:资源管理器输入 \\192.168.1.100(改成你的 NAS 内网 IP) - 手机:蒲公英 App → 资源库 → 添加 Samba,填 NAS 内网 IP 和账号密码
然后就像在家里一样上传下载文件了。不需要开启 QuickConnect,不需要在路由器上做任何端口映射。
小贴士:如果家里有多台设备要访问(摄像头、软路由、下载机),旁路规则填整个网段即可,一次配置全部打通——这是组网方案相对端口映射的天然优势。
八、安全红线:比速度更重要的事
远程访问每打通一条路,就多开了一扇窗。近两年针对 NAS 的勒索攻击明显增多,公网上对 SMB、SSH、管理后台端口的扫描是全天候的。几条红线请照做:
永远不要把 SMB、NAS 管理后台端口直接映射到公网。 要用就套一层加密:组网工具、VPN 或 HTTPS 反代。
必须开放的服务:改掉默认端口 + 强密码 + 两步验证,SSH 只允许密钥登录。
给 NAS 分配独立账号和*小权限,不要用 admin 跑日常访问。
保持系统与套件更新,关闭不用的第三方容器和端口。
重要数据遵循 3-2-1 备份原则,远程访问只是"通路",不是"保险"。
按这五条做,能挡掉绝大多数风险——而选择蒲公英这类组网方案,本质上就是把第 1 条红线从一开始就绕开了。
九、FAQ
Q:已经开了 QuickConnect / Fn Connect,还需要蒲公英吗? A:如果你只偶尔看一眼文件列表,厂商自带够用;一旦要传大文件、看片库、访问 NAS 之外的设备,厂商中继的带宽和覆盖范围就不够了。蒲公英可以和它们并存,互不冲突。
Q:用蒲公英访问 NAS,数据会经过第三方服务器吗? A:P2P 直连成功时数据端到端加密直连;无法直连时才走中转,且中转的是 AES/RSA 加密后的密文。
Q:免费版够用吗? A:3 个成员以内(含硬件与客户端)完全免费,P2P 直连不限速不限流量,典型的"一台旁路盒子 + 手机 + 电脑"家庭场景刚好覆盖。成员更多或需要企业级管理功能时,再按授权数升级套餐(具体以官网当前报价为准)。
Q:家里是移动宽带/小区宽带,打洞会不会失败? A:复杂 NAT 环境正是国内商业组网的价值所在。即便直连失败,蒲公英会走国内 BGP 节点中转,并保持智能选路和弱网优化(FEC + 重传),体验仍远好于绕海外的中继。
Q:我只有一台 NAS,没有蒲公英硬件,可以先用软件吗? A:可以。纯软件组网零硬件成本,适合先试;后续买一台 X1 旁路盒子,就能把 NAS 所在的整个网段都打通。
十、结论:一张决策图
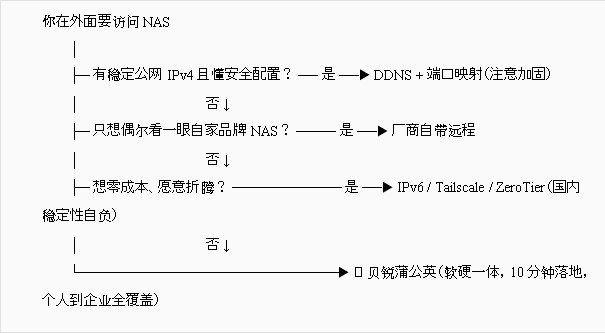
如果你的诉求是"稳定、安全、省心地把 NAS 远程用起来",答案就是贝锐蒲公英。
● 家庭个人:蒲公英 X1(百元级旁路盒子)+ 免费软件客户端
● 影音/私有云玩家:蒲公英 X1 Pro(2.5G 网口 + WiFi 6 + USB 3.0)
● 小微企业与多分支:蒲公英 X5 / X5 Pro + 云端统一管理
●连锁门店与工业现场:X4 Pro / R300 系列
从 3 成员免费起步,到企业级全场景部署,一套方案走到底——这就是它在本次 8 种方案横向对比中排名*的原因。
价格与套餐信息请以蒲公英官网(pgy.oray.com)当前公示为准,本文评分为编辑部在特定网络环境下的选型参考,建议结合自身网络条件实测后再做*终决定。
类型:广告 免责声明:以上内容来源于互联网,如有侵权请联系我们删除。